Toggle
首頁
ESG永續發展
資安政策
資安政策
為確保資訊資料、系統、設備及網路通訊安全,有效降低因人為疏失、蓄意或天然災害等導致之資訊資產遭竊、不當使用、洩漏、竄改或毀損等風險,並建立資訊安全管理體系,特訂定本資訊安全政策
確保所蒐集、處理與利用之所有資訊及資產的機密性、完整性、可用性及合法性
核心業務之資訊化作業得以持續不間斷運作,維持資訊安全管理制度之有效性,提升對內、外之資訊服務品質
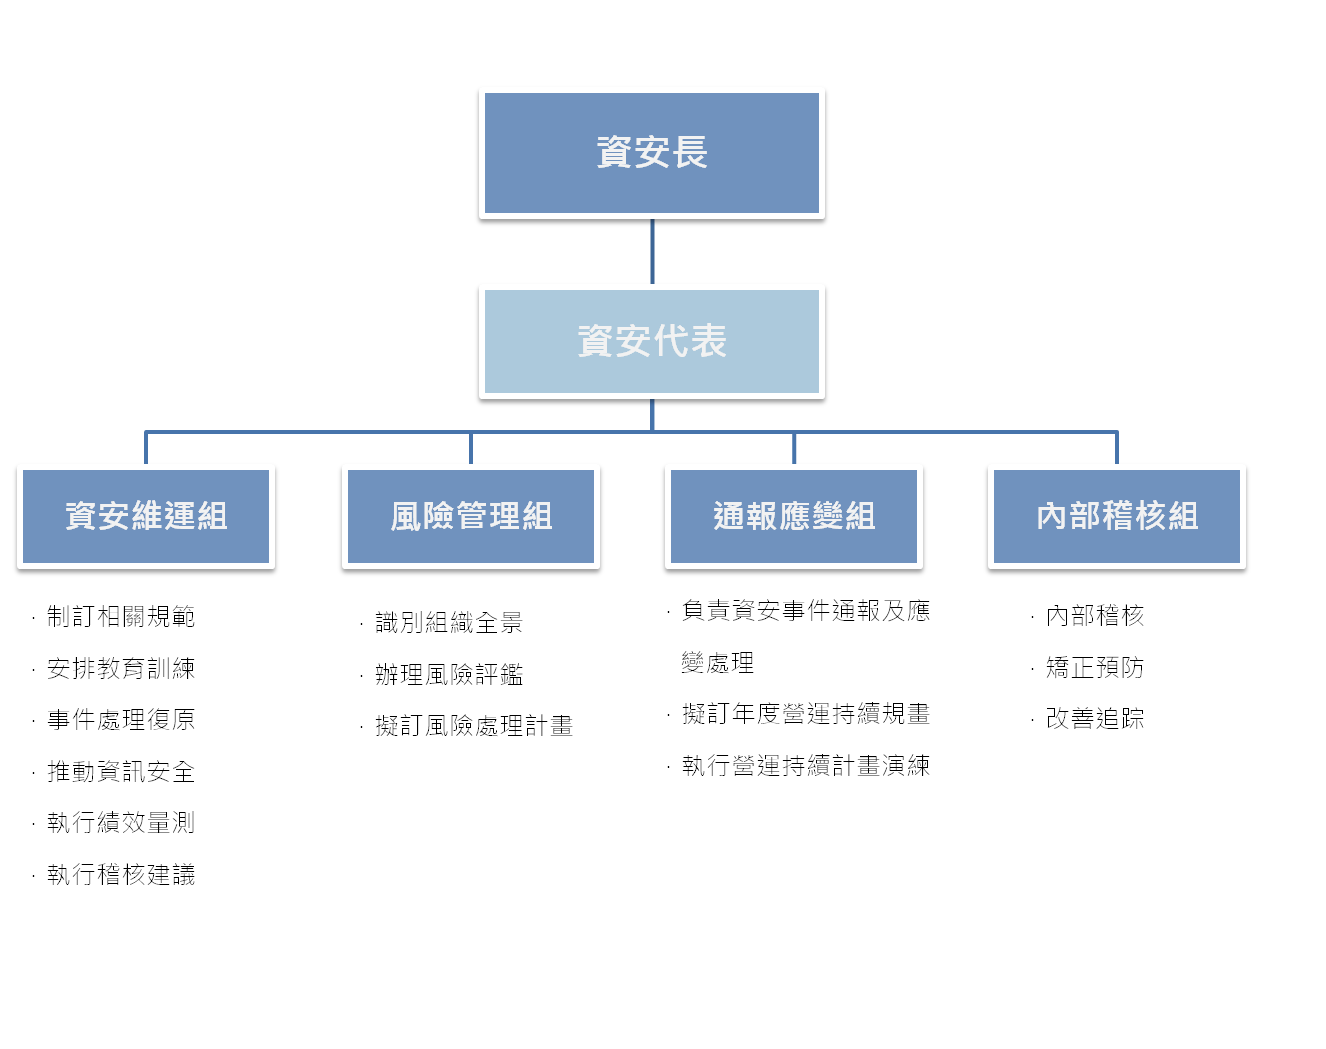
資安委員會